Login Aman dan Kontrol Data Pribadi
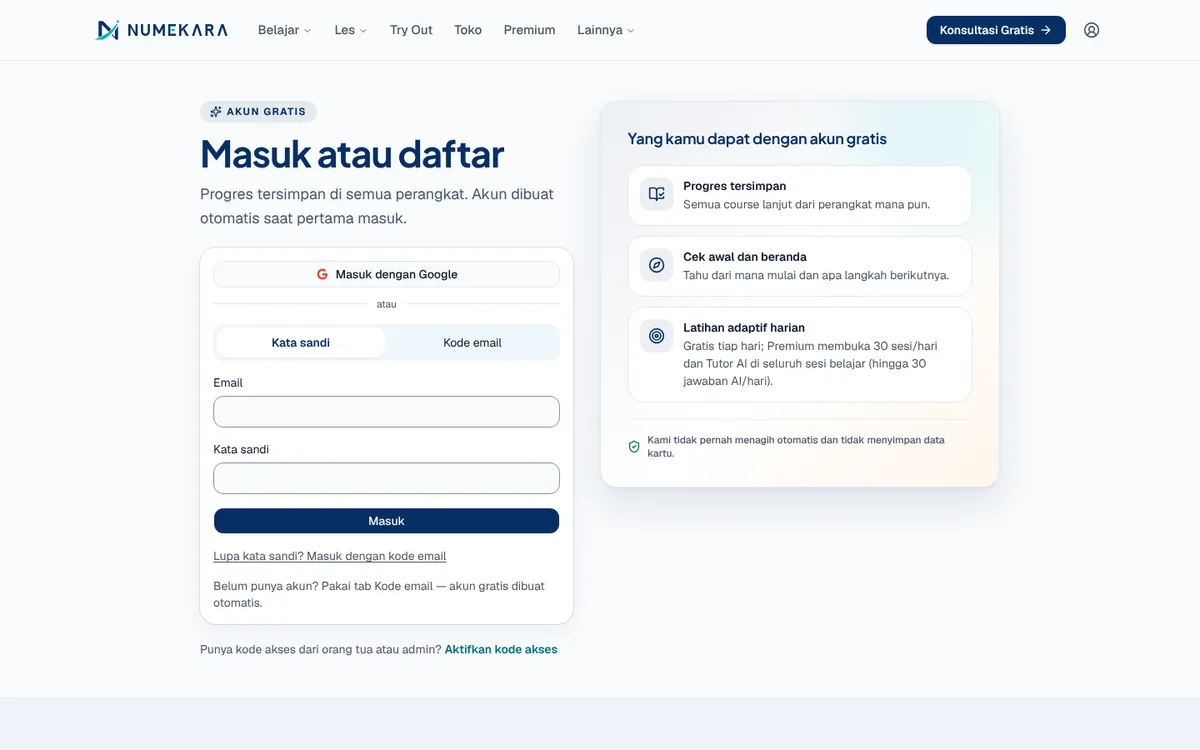
Login dengan email OTP, kata sandi, atau Google, sesi aman berbasis cookie, persetujuan data tercatat, dan penghapusan akun mandiri.
- Status
- Sudah berjalan
- Lapisan
- BackendFrontend
- Dipakai oleh
- Siswa dan orang tua yang membuat akun di Numekara, serta pemilik usaha yang wajib menjaga data mereka.
Masalahnya
Pengguna ragu mendaftar bila tidak yakin datanya aman, dan bisnis perlu bukti persetujuan serta cara menghapus data bila diminta.
Solusinya
Autentikasi memakai Supabase Auth dengan PKCE di server dan cookie httpOnly. Persetujuan dicatat tanpa bisa diubah, log menyaring data pribadi, dan pengguna dapat menghapus akunnya sendiri.
Cara kerjanya
Apa yang terjadi, langkah demi langkah, dari sudut pandang pengguna.
- 01
Pengguna memilih cara masuk
Masuk dengan kode OTP lewat email, kata sandi, atau akun Google. Pendaftaran gratis bisa tanpa membuat kata sandi.
- 02
Permintaan kode dibatasi
Sebelum kode dikirim, server memeriksa seberapa sering alamat itu sudah meminta. Ini mencegah penyalahgunaan dan menghemat kuota email.
- 03
Sesi disimpan di cookie aman
Setelah berhasil masuk, tanda login disimpan di cookie yang tidak bisa dibaca skrip di halaman.
- 04
Persetujuan data dicatat permanen
Saat pengguna menyetujui pemakaian datanya, catatan itu disimpan dan tidak bisa diubah. Bisnis punya bukti bila diminta.
- 05
Data pribadi tidak masuk log
Email, nomor WhatsApp, dan nama disaring dari catatan teknis server, jadi tidak terlihat saat tim memeriksa masalah.
- 06
Pengguna bisa menghapus akunnya
Pengguna mengetik kalimat konfirmasi lalu akunnya terhapus. Data belajar ikut hilang, sedangkan catatan transaksi tetap ada tanpa identitas pemiliknya.
Desain sistemnya
Siapa yang memakai, apa yang mereka lihat, apa yang bekerja di belakang layar, dan di mana data disimpan. Baca dari kiri ke kanan.
1Pengguna
- Siswa dan orang tuaMembuat akun, masuk, dan mengatur datanya sendiri
2Yang dilihat
- Halaman masukPilihan kode OTP email, kata sandi, atau tombol Google
- Halaman hapus akunMeminta kalimat konfirmasi sebelum akun benar-benar dihapus
3Yang bekerja di belakang
- Server webNext.js menyelesaikan login di server lalu memasang cookie aman
- Server APIFastAPI membatasi kode OTP, mencatat persetujuan, dan menghapus akun
4Tempat data dan layanan luar
- Supabase AuthMengirim kode OTP dan memeriksa login dari Google
- DatabasePostgreSQL menyimpan profil, catatan persetujuan, dan log audit
Fitur utama
- Email OTP, sandi, dan Google
- Sesi cookie httpOnly
- Kuota OTP anti-penyalahgunaan
- Catatan persetujuan permanen
- Hapus akun mandiri
Dibangun dengan
- Supabase Auth
- Next.js
- FastAPI
- PostgreSQL
Yang didapat bisnis
- Pengguna bisa mendaftar tanpa harus mengingat kata sandi baru.
- Bisnis memegang bukti persetujuan data yang tidak bisa diubah.
- Permintaan hapus data dilayani pengguna sendiri, tanpa menunggu admin.
- Kuota email tidak habis oleh permintaan kode yang berlebihan.
Istilah di halaman ini
- OTP
- Kode sekali pakai yang dikirim ke email untuk membuktikan bahwa alamat itu benar milik Anda.
- Cookie
- Catatan kecil yang disimpan browser agar Anda tetap masuk saat berpindah halaman.
- Log
- Buku catatan teknis server tentang apa yang terjadi, dipakai tim untuk melacak masalah.
- Supabase Auth
- Layanan siap pakai yang mengurus akun, kode masuk, dan login Google.
Bisa dipakai untuk bisnis Anda?
Dasar login dan privasi yang siap dipakai untuk aplikasi Anda, sejalan dengan kewajiban menjaga data pribadi pelanggan.
Konsultasikan proyek ini